Da alcuni mesi stiamo accumulando tante esperienze su Matomo. Molti clienti, infatti, hanno deciso di intraprendere un percorso che li porta ad essere proprietari dei loro dati. Anche se, dal punto di vista legale, con l’accordo Privacy Shield 2.0 USA e UE hanno trovato un accordo per il trasferimento sicuro dei dati personali negli Stati Uniti, molte aziende si sono rese conto che dietro le affascinanti funzioni che Google Analytics mette a disposizione “gratuitamente” c’è sempre da accettare il compromesso che i dati sulle visite del proprio sito vengono utilizzati da altri.
In questo post prendiamo in considerazione alcuni aspetti interessanti dell’utilizzo di Matomo
Prima di tutto va fatta una necessaria premessa, Matomo può essere utilizzato in due modalità:
- Tracciamento via JavaScript (quella che abbiamo ipotizzato in fase progettuale):
questa modalità di tracciamento utilizza il codice JavaScript che viene inserito nelle pagine del portale per raccogliere i dati sulle visite degli utenti. Il codice JavaScript di Matomo raccoglie le informazioni sulla navigazione degli utenti, come le pagine visitate, il tempo trascorso sul sito, le azioni compiute e altro ancora. Questi dati vengono poi inviati al server Matomo, dove vengono elaborati e presentati attraverso la dashboard.
Come noto per utilizzare questa modalità di tracciamento, è necessario inserire il codice JavaScript di Matomo nelle pagine del portale.
- Tracciamento attraverso l’analisi dei log del server:
Questa modalità di tracciamento utilizza i file di log del server web per raccogliere i dati sulle visite degli utenti. I file di log del server registrano ogni richiesta HTTP al sito web, e quindi è possibile analizzare questi file per ottenere informazioni sulle visite degli utenti, come le pagine visitate il numero degli utenti e altro ancora.
Per utilizzare questa modalità di tracciamento, è necessario configurare il server web per registrare i file di log (abbiamo verificato che i server lo fanno già), installare sui server Python e quindi impostare Matomo perché importi questi files ogni tot tempo. Matomo analizza i file di log e presenta i dati raccolti attraverso la stessa dashboard del punto precedente.
In entrambi i casi, Matomo offre un’ampia gamma di funzionalità di tracciamento e analisi dei dati, che consentono di ottenere una comprensione dettagliata del comportamento degli utenti sul sito web.
Va tenuto in considerazione che la modalità di tracciamento utilizzata, però, può influire sulla precisione dei dati raccolti. Il tracciamento via JavaScript può essere più preciso perché tiene conto di ogni interazione dell’utente con il sito web, mentre il tracciamento attraverso l’analisi dei log del server può essere meno preciso perché non tiene conto di alcune attività degli utenti, come le richieste che non vengono gestite dal server web. Abbiamo verificato che, ad esempio, il tracciamento tramite log non è in grado di:
- fornire dati sulla localizzazione poiché il web server già oggi non traccia l’indirizzo ip degli utenti (risolvendo a monte la questione dell’oscuramento degli ip degli utenti chiesta dalla DPO),
- fornire il dato sui visitatori connessi in tempo reale
- gestire tag
Per approfondimenti vi consiglio di visitare la pagina ufficiale https://matomo.org/log-analytics/
La versione che lavora sui log del server ha evidenti vantaggi dal punto di vista delle performance e della privacy poiché non prevede alcun tipo di interazione con il client neanche il cookie tecnico utilizzato dalla versione Javascript (che sarebbe comunque ammesso senza alcun problema).
Facendo alcune ricerche ed analisi preliminari abbiamo scoperto che, utilizzando la versione Javascript, alcuni siti sono incappati in un inconveniente generato da Google: Le sonde anti malware di Chrome possono scambiare ERRONEMENTE il Javascript di Matomo per un malware causando la temporanea catalogazione del sito come pericoloso. Questo è il risultato:
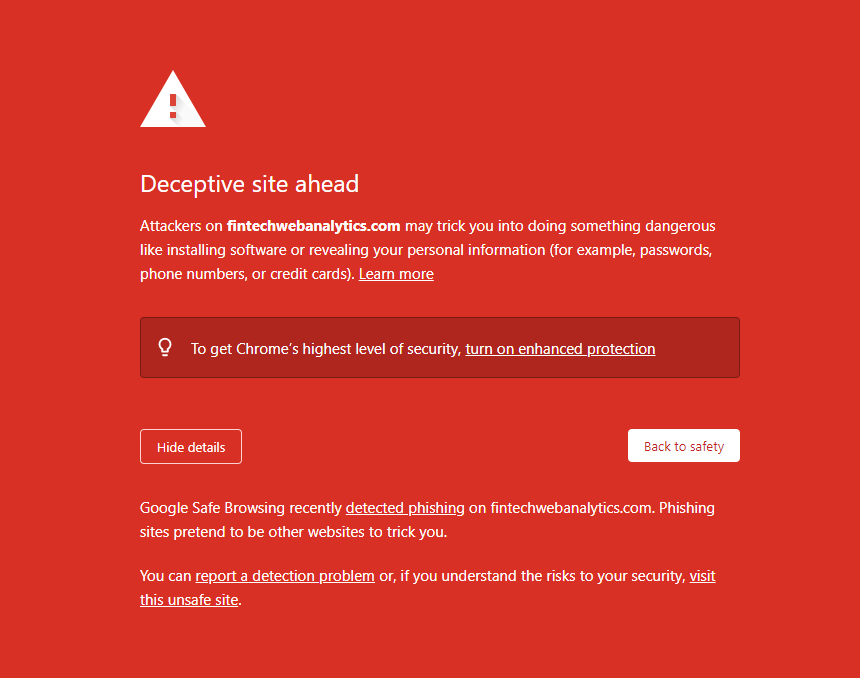
Matomo – viene indentificato da Google come potenziale malaware (che sia concorrenza scorretta?)
La problematica abbiamo letto che si risolve in 48 ore interagendo con Google (tramite la console) spiegando che tipo di attività si sta compiendo. Purtroppo, però, Google non permette di dare queste spiegazioni in anticipo prevenendo questa situazione: si può intervenire solo dopo che le sonde hanno fatto scattare l’allarme. In soldoni si rischia che, con la versione Javascript, in una data che non possiamo predeterminare, il sito sia considerato non sicuro per 48 ore.
Tutto questo con la versione che analizza i log del server non può ovviamente avvenire poiché totalmente “invisibile” all’esterno.
Per questo ci troviamo, di volta in volta, in base alle esigenze a valutare con attenzione quale sia l’approccio giusto per l’integrazione di Matomo sul portale del clienti